Antes de conectar tu cuenta, pide una razón para cada permiso
Una revisión práctica para relacionar permisos y datos con tareas concretas, preguntar por su conservación y preparar una desconexión verificable.
Imagina esta escena: el equipo solo quiere preparar publicaciones, pero la pantalla de conexión pide acceso a una cuenta profesional. Alguien pulsa aceptar porque el calendario empieza mañana. Semanas después aparece una pregunta sencilla: ¿qué autorizamos exactamente? Nadie conserva una respuesta que relacione los permisos con el trabajo que debía realizarse.
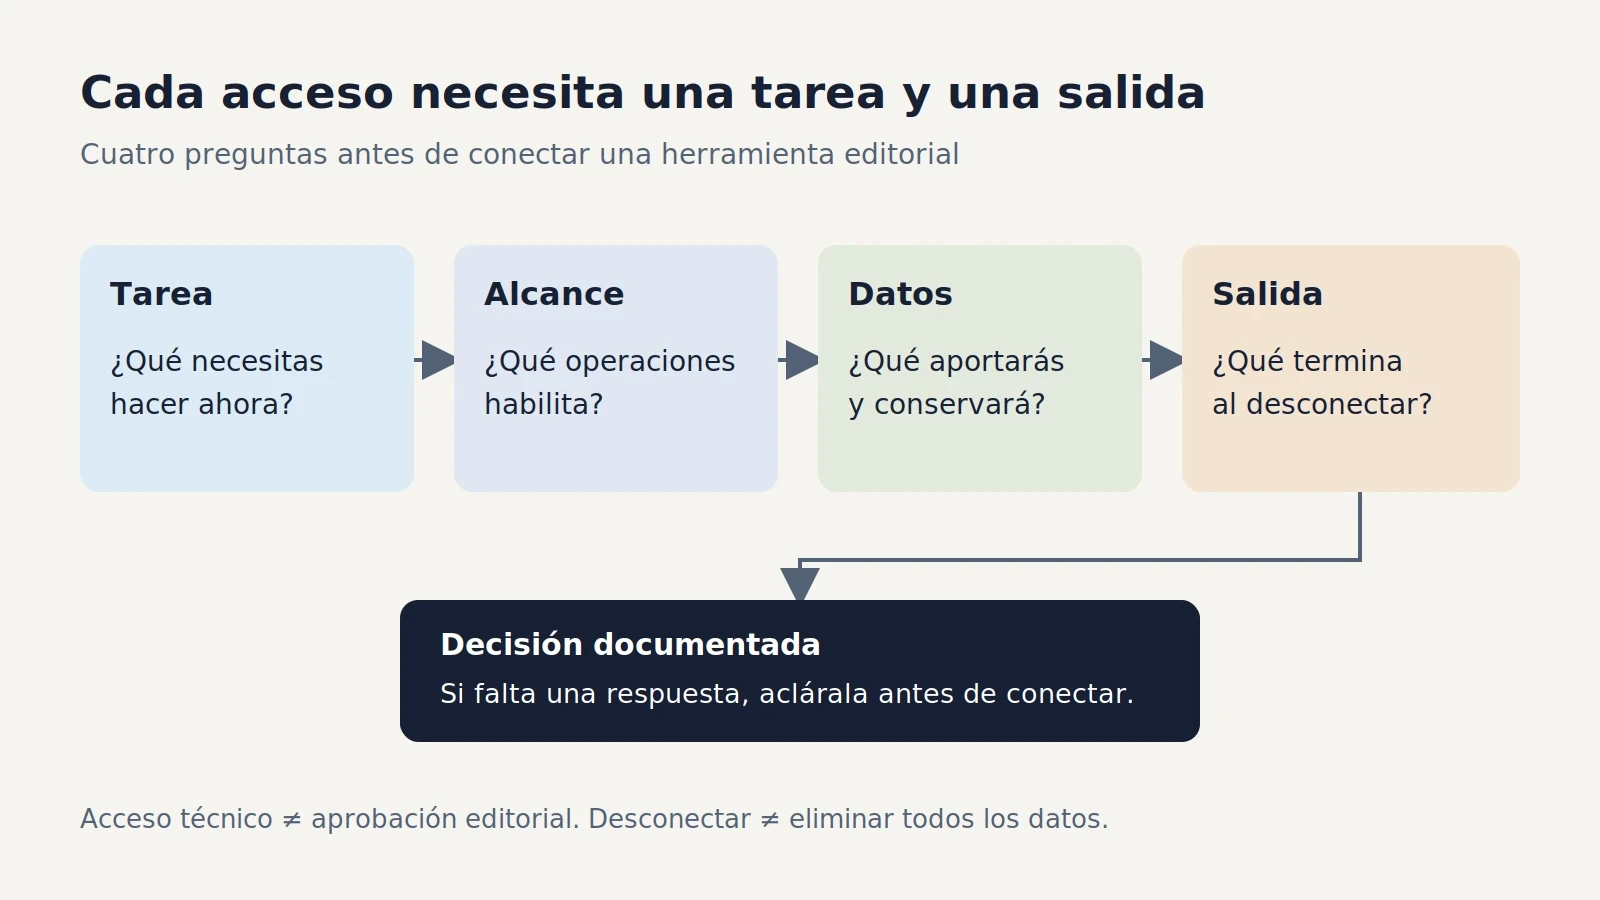
Antes de conectar una herramienta, pide una razón para cada permiso y para cada categoría de datos. La pregunta útil no es si solicita muchos o pocos accesos en abstracto. Es si cada acceso resulta necesario para una función que has elegido, qué puede hacer con él y cómo termina esa relación cuando dejas de utilizarla.
Esta guía propone una revisión operativa para profesionales y equipos B2B. No es una auditoría técnica de Strateria ni una interpretación jurídica para todos los países. Distingue tres capas: la autorización técnica concedida por una plataforma, el tratamiento de datos declarado por el proveedor y las decisiones editoriales que conserva el usuario. Una explicación satisfactoria debe permitir entender las tres sin confundirlas.
Empieza por la tarea, no por la pantalla de permisos
Escribe qué necesitas hacer ahora. Preparar un borrador, identificar al usuario, publicar una pieza aprobada y consultar métricas son tareas distintas. Pueden requerir datos y permisos diferentes. No des por hecho que una función visible en la página comercial está disponible para cualquier cuenta o que incluye acceso ilimitado a una red social.
Para revisar una solicitud, formula una frase concreta: «Necesitamos este acceso para realizar esta tarea sobre esta cuenta». Si no puedes completarla, falta información. Puede ser una función opcional, una restricción de la plataforma o una explicación insuficiente del proveedor. La ausencia de una respuesta no demuestra por sí misma una conducta indebida, pero sí justifica detener esa conexión hasta aclararla.
El estándar OAuth 2.0, descrito en RFC 6749, permite que una aplicación obtenga acceso limitado a un servicio mediante autorizaciones y tokens. Los alcances, habitualmente llamados scopes, expresan el alcance de ese acceso según lo definido por el servidor de autorización. Sus nombres no siempre resultan transparentes para una persona que solo quiere publicar. Por eso conviene contrastarlos con la documentación del servicio y con la explicación de la herramienta.
Acceso técnico no significa aprobación editorial
Un permiso puede habilitar una operación sin decidir qué contenido merece realizarla. Esta distinción evita un error de gobierno: tratar la conexión inicial como autorización permanente para cualquier publicación futura. El equipo debe mantener identificables la pieza, su versión, el destino y la instrucción de salida.
Los términos públicos de Strateria establecen revisión y aprobación individual de cada contenido antes de publicarlo o programarlo. Precisan que seleccionar fecha y hora constituye una instrucción individual y no autoriza a la herramienta a decidir contenidos futuros. También condicionan la publicación y programación a los permisos y casos de uso autorizados por LinkedIn. Son condiciones declaradas en la documentación consultada, no una comprobación técnica independiente de cada integración.
La consecuencia práctica es sencilla: revisa permisos y decisiones en registros separados. Uno responde qué operaciones puede ejecutar una conexión. El otro responde quién aprobó una pieza específica. Puedes ampliar esta distinción con el artículo anterior de la serie: https://strateria.app/blog/automatizacion-supervisada-criterio-editorial.
Menor privilegio: suficiente para la función elegida
La buena práctica de seguridad recogida en RFC 9700 recomienda restringir los privilegios de los tokens de acceso al mínimo requerido para la aplicación o el caso de uso. Es una recomendación técnica para diseñar y operar integraciones; no una certificación automática de cualquier producto que utilice OAuth.
Traducida a una decisión de compra, invita a preguntar por qué un acceso es necesario ahora y qué ocurre si no lo concedes. Si solo necesitas una función limitada, comprueba si puede utilizarse sin activar otras. No todas las plataformas permiten granularidad por cada operación. Cuando no sea posible separar permisos, el proveedor debería explicar la limitación con claridad y el usuario decidir si el conjunto resulta proporcionado.
Evita evaluar un permiso por su nombre aislado. Leer una identidad básica no equivale a obtener mensajes privados; disponer de autorización para publicar tampoco implica acceso a toda la información de una cuenta. La interpretación debe apoyarse en la descripción vigente de la plataforma. Si aparecen permisos nuevos después de una actualización, vuelve a relacionarlos con las funciones que realmente utilizas.
Revisa los datos aunque el permiso parezca razonable
La autorización técnica no explica por sí sola qué información termina almacenada. Además de la identidad obtenida durante una conexión, una herramienta editorial puede manejar textos, imágenes, configuraciones y registros de uso. Un borrador pegado manualmente también contiene datos, aunque no provenga de una API.
La política pública de Strateria distingue información de cuenta, identidad de LinkedIn, autorización OAuth, contenido administrado por el usuario y datos de operación, entre otras categorías. Declara que no recibe la contraseña de LinkedIn. También aclara que su política no amplía los permisos concedidos por esa plataforma. Estas afirmaciones ayudan a formular preguntas concretas; no sustituyen verificar qué solicita la pantalla de autorización que tú ves.
Antes de cargar un documento, elimina información que no necesitas para la tarea: contactos personales, notas internas de negociación o detalles que permitan identificar a un cliente cuando no corresponda. Esta es una recomendación de minimización para el equipo, no una afirmación de que todos esos datos estén prohibidos en cualquier situación. La pertinencia depende del propósito, de las obligaciones aplicables y de las autorizaciones existentes.
Una matriz para revisar la conexión con el equipo
Usa la siguiente matriz como registro de decisión, no como lista universal de permisos de Strateria. Cada integración tiene su documentación y cada organización tiene responsabilidades distintas. Una fila sin respuesta es una pregunta pendiente, no una conclusión automática de incumplimiento.
| Elemento que revisas | Pregunta operativa | Evidencia que conviene conservar |
|---|---|---|
| Identificación | ¿Qué información necesita para reconocer mi cuenta? | Descripción del permiso y finalidad declarada |
| Publicación | ¿Sobre qué cuenta o página puede actuar? | Destino autorizado y alcance de la conexión |
| Contenido cargado | ¿Qué datos necesita realmente este borrador? | Versión depurada y responsable de revisión |
| Conservación | ¿Hasta cuándo mantiene cada categoría? | Política vigente y excepciones explicadas |
| Proveedores | ¿Quién interviene en el tratamiento? | Información pública y aclaraciones necesarias |
| Desconexión | ¿Qué acceso termina y qué información permanece? | Instrucciones y confirmación de la solicitud |
Conviene fechar este registro. Una captura de la pantalla de consentimiento, sin credenciales ni tokens, puede ayudar a recordar lo concedido. No copies secretos técnicos en documentos compartidos para demostrar que revisaste una conexión. El objetivo es documentar la decisión, no multiplicar los lugares donde circulan datos sensibles.
Desconectar, revocar y eliminar no son lo mismo
Cerrar una sesión termina una sesión; no debes asumir que revoca todas las autorizaciones. Desconectar una integración, revocar un token y solicitar eliminación de información son acciones relacionadas, pero diferentes. El efecto concreto depende del servicio, de su implementación y de las categorías de datos implicadas.
RFC 7009 define un mecanismo de revocación de tokens OAuth. Describe la invalidación y reconoce que pueden existir retrasos de propagación. También contempla diferencias entre los tipos de tokens que admite el servidor. Por tanto, evita prometer que cualquier botón elimina instantáneamente todo acceso y toda copia de información en cualquier sistema.
La política de Strateria explica que los tokens de LinkedIn se eliminan de los sistemas activos al desconectar, cerrar la cuenta, solicitar eliminación o dejar de ser válida la autorización. Indica además que el usuario puede revocar la autorización desde las aplicaciones permitidas de LinkedIn. La misma política distingue el contenido creado dentro de Strateria y otras categorías, con reglas y excepciones propias de conservación. Lee esa sección completa antes de equiparar desconexión con borrado total.
Una buena pregunta para soporte es: «Si desconecto hoy, ¿qué deja de funcionar, qué se elimina, qué permanece y por qué?». Si necesitas ejercer derechos o aclarar una obligación legal, utiliza el procedimiento indicado en la política vigente. No conviertas una recomendación editorial en una garantía sobre plazos o efectos jurídicos que no has verificado.
Ejemplo hipotético: una firma que solo quiere preparar borradores
Imagina una consultora que evalúa una herramienta para preparar contenido de sus socios. Es un escenario ilustrativo, no un caso de cliente ni un resultado observado. Durante la primera semana solo necesita redactar y revisar. No ha decidido quién publicará ni sobre qué cuentas.
En lugar de conectar todas las cuentas, el equipo pregunta qué funciones puede probar sin esa conexión y qué autorizaciones necesitaría después. Prepara una pieza sin información de clientes, registra quién revisa la evidencia y deja la distribución pendiente. Si la herramienta exige una conexión para la función elegida, evalúa esa condición antes de continuar, sin inventar una modalidad alternativa.
Cuando decide incorporar publicación, confirma los destinos y las facultades de cada persona. Conserva la explicación del permiso y establece quién aprobará cada versión. Después prueba el procedimiento de desconexión con información no sensible, si resulta viable en el servicio, y comprueba qué confirmaciones recibe. Ese recorrido no acredita seguridad absoluta: reduce ambigüedad sobre tareas, responsables y salida.
Señales que merecen una pausa y una pregunta
Pausa si la pantalla solicita algo que no logras relacionar con la función elegida, si la explicación comercial contradice la política o si no encuentras cómo terminar la conexión. Solicita aclaración cuando cambien las finalidades, los permisos o las categorías de información requeridas. No hace falta acusar al proveedor para pedir precisión.
Tampoco basta con que el proveedor diga «usamos OAuth». Ese mecanismo no demuestra por sí solo cómo conserva los datos, cómo protege cada componente ni si tu organización ha configurado correctamente los accesos. La confianza se construye relacionando documentación, comportamiento observable y responsabilidades internas. Una revisión profesional reconoce lo que pudo comprobar y lo que permanece pendiente.
Conclusión: cada acceso necesita una tarea y una salida
Antes de aceptar una conexión, relaciona cada permiso con una función, revisa qué datos aportarás y entiende cómo terminar la relación. Distingue capacidad técnica, tratamiento de información y aprobación editorial. Si alguna de esas capas queda sin explicación, conserva la evaluación como pendiente en lugar de convertir la urgencia del calendario en consentimiento automático.
Para evaluar Strateria, comienza por sus políticas públicas y contrástalas con la autorización vigente que se presente a tu cuenta. Esta guía no certifica una integración ni promete ausencia de riesgos. Ofrece un criterio práctico: poder explicar qué autorizaste, para qué lo necesitas y qué harás cuando deje de ser necesario.
| Hazte miembro de Strateria |
|---|
| Explora una membresía mediante el registro gratuito en https://strateria.app/register y revisa las condiciones vigentes antes de conectar cuentas. Para una revisión aplicada del sistema editorial de tu organización, consulta https://strateria.app/p/ricardogaibor. |
Referencias
1. IETF. RFC 6749, The OAuth 2.0 Authorization Framework. Alcances y autorización delegada; especialmente sección 3.3. https://www.rfc-editor.org/rfc/rfc6749.html 2. IETF. RFC 9700, Best Current Practice for OAuth 2.0 Security. Restricción de privilegios de tokens, sección 2.3. https://www.rfc-editor.org/rfc/rfc9700.html 3. IETF. RFC 7009, OAuth 2.0 Token Revocation. Revocación y límites operativos. https://www.rfc-editor.org/rfc/rfc7009.html 4. Strateria. Política de Privacidad, versión pública consultada el 24 de octubre de 2026 en America/Guayaquil. Declaraciones del proveedor, no auditoría independiente. https://strateria.app/privacy 5. Strateria. Términos y Condiciones, versión pública consultada el 24 de octubre de 2026 en America/Guayaquil. Aprobación individual y límites de la integración. https://strateria.app/terms